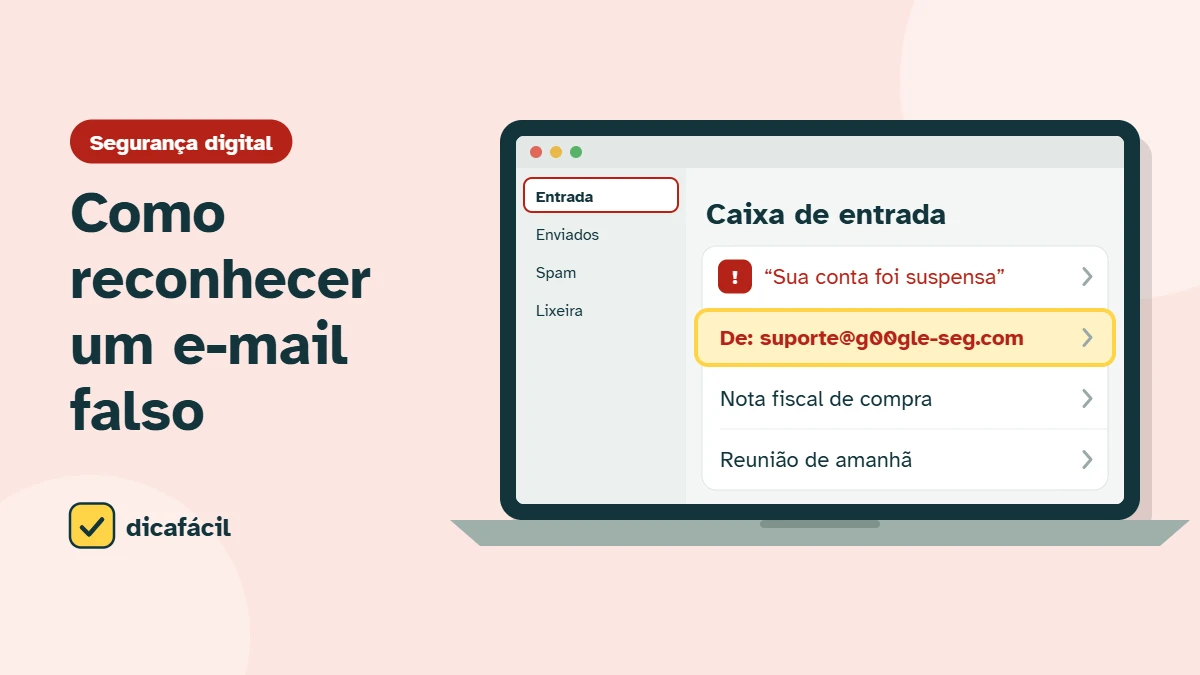
Um e-mail falso costuma ter três marcas: remetente com endereço estranho, urgência (“sua conta será bloqueada hoje”) e um botão ou link que leva para fora do site oficial. Antes de clicar em qualquer coisa, toque no nome do remetente para ver o endereço completo. Na dúvida, não use o link: abra o app ou digite o endereço oficial do serviço.
Resumo rápido
- Confira: o endereço completo do remetente, não só o nome.
- Desconfie: de urgência, prêmios, cobranças e pedidos de senha.
- Nunca: digite senha em página aberta por link de e-mail.
Os 6 sinais de alerta
-
O endereço do remetente não bate
O nome pode dizer “Google” ou “Banco do Brasil”, mas o endereço é algo como suporte@g00gle-seguranca.com ou um Gmail comum. Empresas usam o próprio domínio, como @google.com ou @bb.com.br.
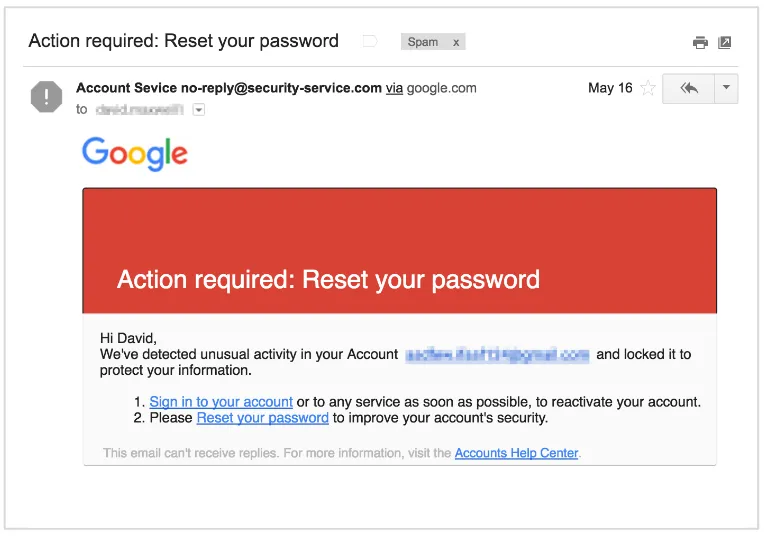
Exemplo histórico de phishing publicado pelo Google em 2017. Observe a urgência, o pedido de senha e o endereço do remetente. É uma mensagem fraudulenta ilustrativa, não uma solicitação para você acessar os links. Imagem: Google. -
Pressa e ameaça
“Últimas horas”, “conta suspensa”, “pagamento recusado”, “processo judicial”. A pressão serve para você agir sem pensar.
-
O link leva para outro lugar
No computador, pare o mouse sobre o botão (sem clicar) e veja o endereço que aparece no canto da tela. No celular, toque e segure o link para ver o endereço. Se não for o site oficial, é golpe.
-
Pede senha, código ou dados do cartão
Bancos, Google, gov.br e lojas sérias não pedem senha, código de verificação ou número completo do cartão por e-mail.
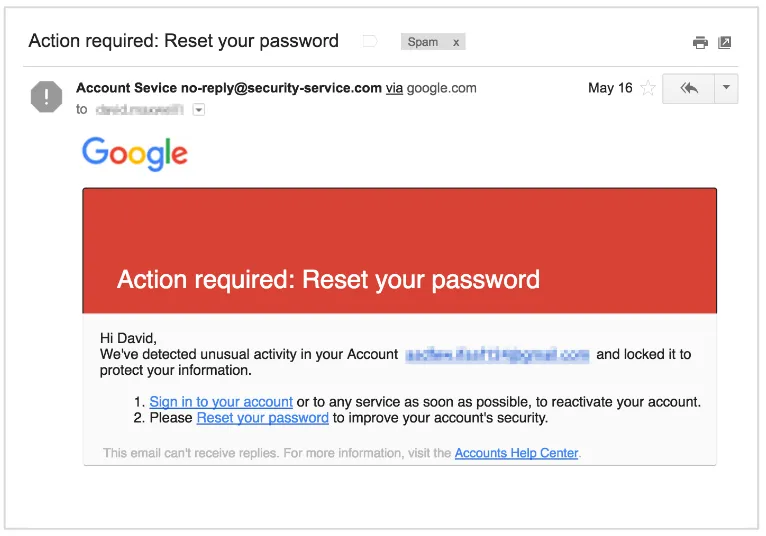
Exemplo de e-mail fraudulento divulgado pelo Google em 2017. Logotipo e aparência de aviso oficial não comprovam a origem da mensagem. Imagem: Google. -
Anexo inesperado
Arquivos .zip, .exe, .html ou “boleto.pdf” que você não pediu podem instalar programas maliciosos. Não abra.
-
Tratamento genérico e erros
“Prezado cliente”, erros de português e logotipos borrados são comuns, mas golpes caprichados também existem. Por isso, os sinais 1 a 4 são os mais confiáveis.
O que fazer com um e-mail suspeito
- Não responda nem clique. Use Denunciar phishing ou Marcar como spam no seu e-mail.
- Para conferir se a mensagem é verdadeira, abra o app oficial ou digite o endereço do site no navegador.
Se você já clicou e digitou a senha: troque a senha agora, a partir do site oficial, ative a verificação em duas etapas e confira os aparelhos conectados à conta. Veja o que fazer se a conta Google foi invadida.
Perguntas frequentes
Só abrir o e-mail é perigoso?
Na maioria dos casos, não. O risco está em clicar em links, abrir anexos e digitar dados.
Recebi um e-mail com uma senha antiga minha. É real?
É um golpe de extorsão que usa senhas vazadas há anos. Não pague. Troque essa senha onde ainda a usa e veja como saber se seus dados vazaram.